EU NIS2指令の真実: なぜ公的機関ではなく「EUの顧客企業」が日本企業の実態調査に来るのか?
第1回
第1回NIS2解説の狙い
NIS2指令は製造業を適用対象に含め、24時間以内のインシデント初期報告や、最高1,000万ユーロ(または全世界売上高の2%)の制裁金、経営陣の個人責任を定めています。第21条d項のサプライチェーン要件により、EUの顧客企業は日本のサプライヤーにも同等のセキュリティ対策を求めて監査を行い、適合を証明できない企業は設備調達のコンペから排除されます。
NIS2指令(Network and Information Security Directive 2)とは?
一言で言えば、「EU全体の社会・経済インフラを守るため、企業や団体にサイバーセキュリティの強化と迅速な報告義務を課す欧州の法律(EU指令)」です。
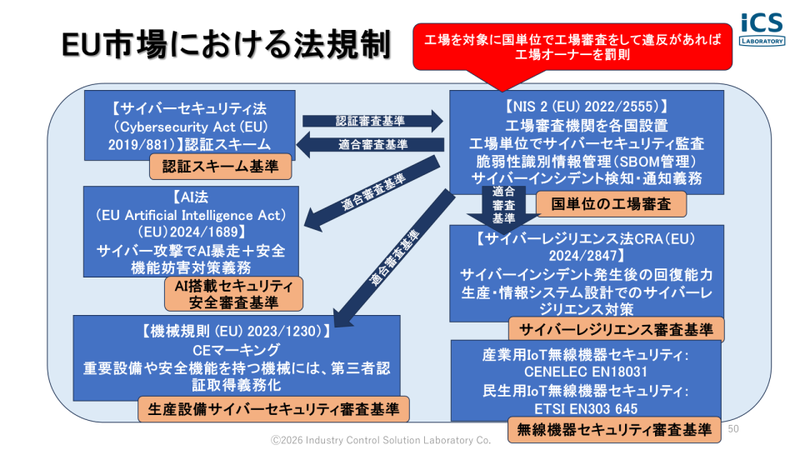
EUのサイバーセキュリティ法関連の構図を説明すると以下のようになります。
EUのサイバーセキュリティ法は、2019年に制定され、EUにおける認証スキームとして位置付けられています。
そのサイバーセキュリティ法に基づいて、NIS2指令がEU委員会で可決されて2022年に公布されました。
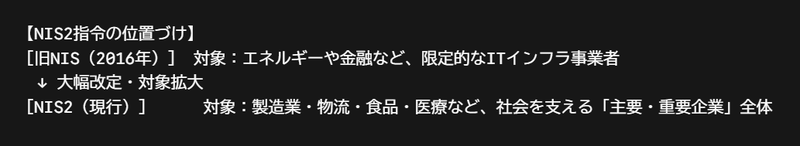
NIS2指令とは、2016年に制定された重要インフラ分野を対象とした旧指令(NIS1)を大幅に強化・拡大する形で改定され、欧州連合(EU)加盟各国の国内法としてすでに落とし込まれています。
そのNIS2指令に従って、EU参加国に、それぞれの国内の事業体のサプライチェーンにおけるサイバーセキュリティ及びレジリエンス体制を強化するべく、事業体を決められた基準に従って審査する公的機関が設置されました。
それぞれの国の公的機関が事業体を審査する上で、製造工場などのOTセキュリティ審査の基準としたのがIEC 62443のセキュリティレベルSL2以上です。そして、NIS2指令にも罰則規定がありますが、サイバー攻撃の実態への対策を具体的基準として義務化した法規制が、
- サイバーレジリエンス法CRA
- 機械規則MR
- AI法
- 産業用IoT無線機器セキュリティ
などになります。
それでは、NIS2指令について理解を深めるべく以下の解説を進めていきます。
NIS2指令の主な特徴なぜこれほど騒がれているのか?
NIS2指令が従来と大きく異なり、グローバル産業界に激震を与えている理由は4つのポイントにあります。
1. 「製造業(工場)」が対象に含まれた
旧NIS指令ではIT系や金融、エネルギーなどの社会インフラが中心でしたが、NIS2では「機械・電子機器・自動車・化学・食品などの製造業」が明示的に適用対象となりました。
2. 「従業員50人以上/売上高1,000万ユーロ以上」の中堅・大手企業が網羅される
対象セクターに属する企業の多くが機械的に指定されます。特定のIT企業だけでなく、欧州で自社工場を運営するメーカーや現地法人も直接規制を受けることになりました。
3. 最低限守るべきセキュリティ対策が具体化
単なる努力目標ではなく、以下のような管理措置の実装が義務付けられています。
- リスクアセスメントの実施
- サプライチェーンセキュリティの管理
- アクセス制御や暗号化
- 24時間以内のインシデント(サイバー攻撃・被害)初期報告
- 業務継続計画(BCP)の策定
4. 非常に厳しい罰則と「経営陣の責任」
違反した場合、最高で1,000万ユーロ(または全世界売上高の2%)の巨額な制裁金が科されます。さらに重要なのは、「企業の役員(経営陣)が個人的に監督責任を問われる」規定が含まれている点です。そのため、EU企業の役員は自社のセキュリティ対応に必死になっています。
本題への架け橋「なぜ日本企業に関係あるのか?」
ここで疑問が生じます。
「うちは日本の工場だし、EUには現地法人もない。だから関係ないのでは?」
これこそが大きな誤解です。
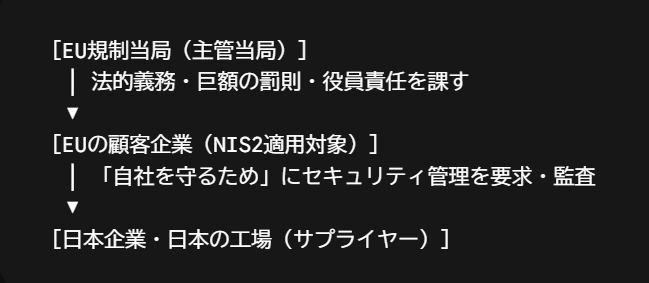
NIS2指令には「サプライチェーン全体のセキュリティを管理せよ」という強力な要求(第21条)があります。 つまり、EUの顧客企業は、「自社が罰則を受けないため、自社に部品や機械を納入している日本のサプライヤー(工場)に対しても、同等のセキュリティ対策が取られているか確認・監査しなければならない」構造になっています。
これが、タイトルにもある「なぜ『EUの顧客企業』が日本企業の実態調査(アンケートや現地監査)にやって来るのか?」という仕組みの正体です。
それでは、第1回の深掘り解説として「審査の主体の真実」と「日本企業が直面するサプライチェーン排斥リスク」について解説していきます。
1. 「審査に来るのは公的機関」という大きな誤解
NIS2指令のニュースを目にすると、「EUの公的機関(規制当局)が日本企業の工場を直接審査しにやって来る」と誤解されるケースが非常に多く見られます。
結論から言えば、EUの主管当局が直接日本へ赴き、工場を監査することはありません。
実際に日本の工場へアンケート調査を送ってきたり、実態確認(監査)のために訪れたりするのは、NIS2指令の法的義務を負う「EUの現地企業(あなたの顧客)」です。
公的機関が審査に来ないからといって安心できるわけではありません。「法的責任を追及される恐怖に怯えるEUの顧客」が、直接自社を守るために攻めてくるというのがこの問題の本質です。
2. サプライチェーン要件(第21条d項)がもたらすインパクト
なぜEUの顧客企業は、日本のサプライヤーに対してここまで厳しくセキュリティ適合を求めてくるのでしょうか?
その理由は、NIS2指令の第21条d項(サプライチェーンセキュリティ)にあります。
NIS2指令では、適用対象となる企業に対して「自社だけでなく、自社に設備やシステム、部品を供給するサプライヤーのリスクも評価・管理すること」を法律として義務付けています。
- 遵守怠慢時のペナルティ:
EU企業がセキュリティ対策の甘い日本企業から機械設備やシステムを調達し、そこを経由してサイバー被害が発生した場合、EU企業に対して最高1,000万ユーロ(または全世界売上高の2%)の罰則が科されます。さらに経営陣個人の責任(役員解任など)にまで発展します。
そのため、EU企業にとって日本企業のセキュリティ確認は「できればやりたい配慮」ではなく、「自社の経営陣を守るための絶対必須条件」となっているのです。
3. 日本企業が直面する「サプライチェーン排斥」の実態
この構造が日本企業に及ぼす影響は、単なる「書類の提出依頼」にとどまりません。
現地のEU企業は、設備調達や定期更新のコンペ(RFP: 提案依頼書)を実施する際、必須条件として以下のような項目を提示し始めています。
- 自社のサイバーセキュリティ管理体制(CSIRT等)の証明
- 納入する工場設備・機械のセキュリティ規格対応状況
- 迅速なインシデント報告フローの提示
適合証明ができない企業はどうなるか?
「日本の法制度には準拠している」「セキュリティ対策は自社基準でやっている」といった説明だけでは、EU企業のコンプライアンス基準を満たせません。証明ができない日本企業は、製品の良し悪し以前に「コンペの土俵にすら上がれず、サプライチェーンから即座に排除される」という現実に直面します。
4. EUの各国の公的機関と対象となる事業体規模と審査基準について
各国別の公的機関とその審査基準については以下の表にまとめておきました。
| 国名 | 公的機関名(監督機関) | 推定対象事業者・施設規模※1 | NIS2/OT対策における公的機関が事業者審査で採用しているIEC 62443 SL基準※2 |
|---|
| ドイツ | BSI(連邦情報セキュリティ庁) | 約20,000〜30,000事業体(製造・エネルギー等含む) | 参照推奨: SL2相当
IT-GrundschutzおよびBSI-CS 132ガイドラインにてIEC 62443を参照。汎用的な基本対策としてSL2レベルの制御の実装が事実上の標準とされる。 |
| フランス | ANSSI(国家情報システム安全庁) | 約10,000〜15,000事業体 | 参照推奨: SL2相当
独自ガイドライン(RGS/ICS基準)を主体としつつ、IEC 62443へのマッピングを推奨。重要インフラのベースラインとしてSL2が目安。 |
| オランダ | NCSC-NL(国家サイバーセキュリティセンター) | 約5,000〜8,000事業体 | 参照推奨: SL2〜SL3
NIS2対策の技術的ガイダンスにおいてCSIR/IEC 62443フレームワークの活用を推奨。重要度に応じてSL3等の要求を検討。 |
| イタリア | ACN(国家サイバーセキュリティ庁) | 約10,000〜15,000事業体 | 参照推奨: SL2相当
国家サイバーセキュリティ・クラウド推進規格において国際規格(ISO 27001 / IEC 62443)の導入を推奨。 |
| スペイン | CCN / INCIBE(国立暗号センター / 産業サイバーセキュリティ) | 約10,000〜15,000事業体 | 参照推奨: SL2相当
国家安全保障基準(ENS)およびINCIBEのICSガイドラインにてIEC 62443のセキュリティレベルモデルを提示。 |
| オーストリア | NIS-Behörde / BMI(内務省・NIS管轄庁) | 約3,000〜4,500事業体 | 参照推奨: SL2相当
国家サイバーセキュリティ戦略に基づき、制御システム(ICS)のセキュア化でIEC 62443(特に2-1/3-3等)を標準参照モデルとして指定。 |
| スロバキア | NBÚ(国家安全保障局) | 約3,500事業体 | 参照推奨: SL2相当
改正サイバーセキュリティ法(Act No. 366/2024 Coll.)によりNIS2を法制化。NBÚの二次法・ガイドラインにてIEC 62443をベースとした技術的基準を提示。 |
| ハンガリー | SZTNH / NBSZ NKI(国家サイバーセキュリティ機構) | 約3,000〜5,000事業体 | 参照推奨: SL2相当
国家サイバーセキュリティ法(Cybersec Act)に基づきインフラ保護を実施。製造業・重工業向けガイドラインでIEC 62443(SL2)を推奨。 |
| デンマーク | CFCS(サイバーセキュリティセンター) | 約2,000〜3,500事業体 | 参照推奨: SL2相当
「Center for Cybersikkerhed」が各分野(エネルギー・交通等)のセクター別監督機関と連携。OT制御系の防衛基準としてIEC 62443のSL2を推奨。 |
| ベルギー | CCB(ベルギーサイバーセキュリティセンター) | 約2,500〜4,000事業体 | 参照推奨: SL2相当
独自サイバーセキュリティフレームワーク(CyFun)を提供。OT分野の基準としてIEC 62443の各要件がマッピングされており、一般ベースラインとしてSL2レベルを推奨。 |
| ポーランド | NASK / CSIRT MON(国立研究機関 / 防衛サイバー安全機関) | 約8,000〜12,000事業体 | 参照推奨: SL2相当
国家サイバーセキュリティシステム法(KSC)に基づき運用。製造業やエネルギー分野の制御システム保護に向けてIEC 62443を標準参照モデルとして指定。 |
| スウェーデン | MSB(市民防衛・緊急事態管理庁) | 約3,000〜5,000事業体 | 参照推奨: SL2相当
重要インフラのOTセキュリティガイドラインにおいてIEC 62443を主要な参照規格として位置付け。基本要求としてSL2レベルの制御策の実装を支援。 |
| フィンランド | Traficom / NCSC-FI(交通通信庁サイバーセキュリティセンター) | 約2,000〜3,500事業体 | 参照推奨: SL2相当
国家ガイドライン(Kyber-mittari等)にて国際規格への適応を推奨。制御システム(ICS)のセキュア化においてIEC 62443(SL2)の実装が実務上の目安。 |
| イギリス(※非EU加盟) | NCSC(国家サイバーセキュリティセンター) | 約3,000〜5,000事業体(UK NIS適用対象) | 参照推奨: SL2相当
独自のCAF(Cyber Assessment Framework)を運用しつつ、OT環境ではIEC 62443を標準として強く推奨。ベースラインとしてSL2相当の管理体制が求められる。 |
| ノルウェー(※非EU/EEA加盟) | NSM(国家安全保障局) | 約2,000〜3,000事業体 | 参照推奨: SL2〜SL3
EU非加盟だがEEA枠組みでNIS2と同等法制を導入。NSMの基本原理(NSM Basic Principles)等でIEC 62443の活用を強力に推奨。重要度に応じて高いSL基準も適用。 |
- ※1 対象規模について: NIS2指令が適用される「必須事業体(Essential)」および「重要事業体(Important)」に含まれる推定事業者数(工場単体ではなく企業・事業体単位の推定値)です。
- ※2 SL基準について: NIS2自体に「SL2で強制審査する」という規定はありません。事業者が自社のリスクアセスメントに基づきSLを設定し、第三者認証を取得する際やガイドライン参照時に「SL2」が標準的なベースラインとして扱われます。
次回は、EU企業が日本のサプライヤーを審査・監査する際、なぜ「IEC 62443 SL2(Security Level 2)」が事実上の世界共通デファクト基準として指定されるのか、その技術的・法的事情を詳しく紐解いていきます。
コンサルティングのご案内
「自社の顧客(EU企業)からどのような監査問合せが来るのか?どのような回答・準備をすれば取引を継続できるのか?」
弊社では、EU顧客からの監査問合せへの対応設計や、現在のセキュリティ体制の事前診断サービスを提供しております。貴社の状況に合わせた具体的な支援策をご提案いたしますので、お気軽にご相談ください。